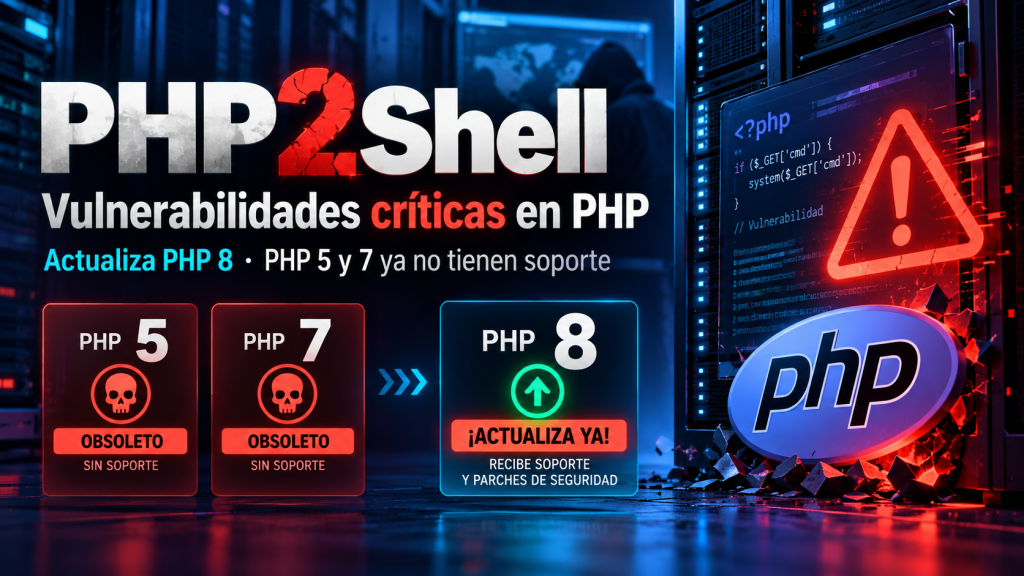

Durante años, miles de empresas han mantenido sus sitios web funcionando con versiones antiguas de PHP. Algunas todavía utilizan PHP 5, PHP 7 o versiones de PHP 8 que ya no reciben soporte oficial.
Mientras el sitio siga funcionando, muchos propietarios consideran que no existe ningún problema. Sin embargo, los recientes acontecimientos relacionados con PHP2Shell demuestran por qué mantener actualizado el software de un servidor es una necesidad, no un lujo.
El 21 de octubre de 2026 se publicaron actualizaciones de emergencia para corregir dos vulnerabilidades críticas en PHP, identificadas como CVE-2026-109618 y CVE-2026-109619.
Ambas recibieron una calificación de gravedad de 9.2 sobre 10, debido a que pueden permitir que un atacante ejecute código malicioso en un servidor sin necesidad de conocer contraseñas o iniciar sesión.
Y lo más preocupante es que el problema no se encuentra necesariamente en el código de una página web, sino en el propio motor PHP que utiliza el servidor.
¿Qué es PHP y por qué debería importarte?
PHP es uno de los lenguajes de programación más utilizados para desarrollar sitios web y aplicaciones.
Plataformas como WordPress, WooCommerce, Drupal, Joomla y numerosos sistemas administrativos, tiendas en línea y aplicaciones empresariales dependen de PHP para funcionar.
Cada vez que un visitante consulta una página, realiza una compra, inicia sesión o envía un formulario, PHP puede intervenir para procesar la solicitud.
Esto significa que una vulnerabilidad en el propio lenguaje puede afectar a una enorme cantidad de sitios, incluso cuando utilizan diferentes plataformas o sistemas.
No necesitas tener conocimientos de programación para estar expuesto. Si tu empresa utiliza un sitio web desarrollado en PHP, la seguridad del servidor también forma parte de la seguridad de tu negocio.
¿Qué es PHP2Shell?
PHP2Shell es el nombre con el que se conocen dos vulnerabilidades críticas descubiertas en componentes internos de PHP.
Estas fallas afectan al manejo de memoria y al procesamiento de solicitudes del servidor.
En determinadas condiciones, un atacante puede enviar solicitudes HTTP especialmente preparadas para provocar un comportamiento inesperado en PHP y conseguir ejecutar instrucciones en el servidor.
En términos sencillos, es como encontrar una puerta de acceso que no depende del formulario de inicio de sesión de tu sitio.
Un atacante podría intentar aprovechar esa puerta sin conocer la contraseña del administrador.
Entre las posibles consecuencias se encuentran:
- Acceso no autorizado a información almacenada en el servidor.
- Robo de datos, contraseñas, sesiones o credenciales de conexión.
- Modificación de archivos y contenido del sitio web.
- Instalación de software malicioso.
- Interrupción de los servicios.
- Uso del servidor comprometido para realizar otras actividades maliciosas.
La explotación exitosa depende de la configuración y las condiciones del servidor, pero el nivel de riesgo es suficientemente alto para justificar una actualización inmediata.
¿Por qué estas vulnerabilidades son especialmente peligrosas?
En muchas vulnerabilidades de WordPress o de una aplicación web, el problema se encuentra en un plugin, un tema o una funcionalidad específica.
En esos casos, actualizar el componente afectado puede resolver el problema.
Con PHP2Shell la situación es diferente.
Las vulnerabilidades están en el propio motor de PHP, por lo que actualizar únicamente WordPress, WooCommerce o los plugins no es suficiente.
Incluso una aplicación con código correctamente desarrollado puede quedar expuesta si utiliza una versión vulnerable de PHP.
Además, algunos escenarios de explotación permiten atacar el servidor antes de que el código de la aplicación tenga oportunidad de procesar la solicitud.
Esto significa que los mecanismos de autenticación de tu sitio no necesariamente pueden impedir el ataque.
El verdadero problema: miles de sitios siguen utilizando PHP sin soporte
Las vulnerabilidades PHP2Shell han puesto nuevamente sobre la mesa un problema que lleva años acumulándose: la falta de mantenimiento tecnológico.
Todavía existen empresas que utilizan aplicaciones desarrolladas hace diez o quince años y que nunca han recibido una actualización importante.
En muchos casos, estos sistemas continúan funcionando sobre PHP 5.6, PHP 7.4 o versiones antiguas de PHP 8.
El problema no es solamente su antigüedad.
Cuando una versión llega al final de su vida útil, deja de recibir actualizaciones oficiales de seguridad.
Esto significa que nuevas vulnerabilidades pueden permanecer sin una solución disponible a través del mantenimiento habitual del proyecto PHP.
Aunque algunos proveedores especializados ofrecen parches extendidos para versiones antiguas, depender de software obsoleto aumenta la complejidad, los costos y los riesgos de mantenimiento.
Que tu sitio funcione correctamente no significa que sea seguro.
Una página puede cargar rápido, recibir pedidos y mostrar información sin errores visibles, mientras utiliza componentes que representan un riesgo importante para la empresa.
¿Qué versiones de PHP deben actualizarse?
El equipo de PHP publicó el 21 de octubre de 2026 las siguientes versiones que incorporan las correcciones de PHP2Shell:
| Rama de PHP | Versión corregida |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
Si utilizas alguna de estas ramas, necesitas instalar al menos la versión corregida correspondiente.
PHP 8.1 y versiones anteriores ya no cuentan con soporte oficial del proyecto PHP. Aunque pueden existir parches especiales proporcionados por determinados proveedores, lo recomendable es planificar una migración a una versión vigente.
También es importante considerar que PHP 8.2 dejará de recibir soporte oficial de seguridad el 31 de diciembre de 2026.
Para proyectos que buscan estabilidad y continuidad, conviene evaluar la compatibilidad con PHP 8.4 o PHP 8.5.
¿Cómo saber si tu sitio web está en riesgo?
El primer paso es identificar qué versión de PHP utiliza tu alojamiento web.
Si cuentas con un servicio de hosting administrado, puedes consultar esta información en el panel de control o solicitarla directamente a tu proveedor.
Si utilizas WordPress, la sección de Salud del sitio puede mostrar información sobre la versión de PHP del servidor.
Sin embargo, conocer la versión es solamente el comienzo.
También es necesario comprobar si el proveedor ha instalado las correcciones de seguridad correspondientes, especialmente cuando utiliza paquetes personalizados o distribuciones con mantenimiento extendido.
No basta con que el panel muestre simplemente “PHP 8”.
La diferencia entre una versión vulnerable y una corregida puede estar en una actualización menor.
¿Qué debes hacer para proteger tu sitio?
Lo más importante es actuar de manera ordenada, pero sin posponer las actualizaciones de seguridad.
1. Identifica tu versión actual de PHP.
Solicita a tu proveedor de hosting o desarrollador una revisión del entorno donde funciona tu sitio web.
2. Comprueba que estén instalados los parches de seguridad.
Si utilizas PHP 8.2, 8.3, 8.4 o 8.5, verifica que tu servidor cuente con la versión corregida correspondiente o con un paquete de seguridad equivalente proporcionado por el proveedor.
3. Realiza una copia de seguridad.
Antes de modificar el entorno, conserva una copia de los archivos, la base de datos y la configuración necesaria para recuperar el servicio.
4. Revisa la compatibilidad de tu sitio.
Actualizar PHP puede requerir ajustes en plugins, temas, librerías o aplicaciones desarrolladas a medida.
Esto es especialmente importante cuando el sitio lleva varios años sin mantenimiento.
5. Actualiza el resto de los componentes.
WordPress, WooCommerce, plugins, frameworks y dependencias también deben mantenerse actualizados. Aunque estas actualizaciones no sustituyen el parche de PHP2Shell, forman parte de una estrategia de seguridad completa.
6. Revisa la actividad del servidor.
Si el sitio estuvo expuesto, conviene analizar registros de acceso, errores y actividad sospechosa. Actualizar elimina la vulnerabilidad conocida, pero no garantiza que un servidor previamente comprometido haya quedado limpio.
¿Y si mi sitio es demasiado antiguo para actualizar PHP?
Este es uno de los escenarios más comunes en empresas que han utilizado el mismo sistema durante muchos años.
Algunas aplicaciones desarrolladas para PHP 5 o PHP 7 presentan problemas de compatibilidad al intentar ejecutarse en versiones modernas.
Sin embargo, mantener indefinidamente una versión obsoleta no debería considerarse una solución.
En estos casos, lo recomendable es realizar una evaluación técnica para determinar qué componentes necesitan actualizarse, cuáles pueden conservarse y si es necesario modernizar determinadas partes del sistema.
No siempre es necesario reconstruir todo el sitio web desde cero.
En muchas ocasiones es posible actualizar progresivamente el código y las dependencias, conservando las funcionalidades que el negocio necesita.
Lo importante es contar con un plan de migración y evitar que una aplicación antigua se convierta en un riesgo permanente.
La seguridad web no termina cuando se publica un sitio
Existe una idea bastante extendida entre propietarios de negocios: una vez terminado el sitio web, solamente es necesario renovar el dominio y pagar el hosting.
Pero una página web es software.
Y como cualquier software, necesita mantenimiento, actualizaciones, monitoreo y revisiones periódicas.
Un sitio web puede representar años de trabajo, contener información de clientes, procesar pedidos o formar parte de las operaciones diarias de una empresa.
Por eso, su mantenimiento no debería considerarse un gasto opcional.
PHP2Shell es un recordatorio de que incluso las tecnologías ampliamente utilizadas pueden presentar vulnerabilidades graves.
La diferencia está en qué tan preparados estamos para responder cuando aparecen.
¿Tu sitio utiliza una versión antigua de PHP? Podemos ayudarte
En Orpot ayudamos a empresas a mantener, actualizar y modernizar sus sitios web y aplicaciones.
Si tu página utiliza WordPress, WooCommerce o un sistema desarrollado a medida en PHP, podemos ayudarte a revisar su entorno tecnológico, identificar problemas de compatibilidad y establecer un plan de actualización.
Nuestro objetivo no es simplemente cambiar un número de versión, sino asegurarnos de que tu sitio continúe funcionando correctamente mientras reduces riesgos de seguridad.
No esperes a que una vulnerabilidad se convierta en un problema para tu negocio.
Solicita una revisión técnica de tu sitio web y conoce qué necesita para mantenerse actualizado y protegido.